Cyberaanval op koeling Franse supermarkten: wat betekent het voor de industrie?
Hackers zetten in oktober de koeling van honderden Franse supermarkten op afstand op ontdooien. Wat er gebeurde, waarom het kon, en welke lessen dit oplevert voor besturingen in de industrie.
In de nacht van 11 oktober 2026 namen aanvallers op afstand de koelregelingen van honderden Franse supermarkten over. Ze zetten de ontdooifunctie aan, waarna koelvitrines en vriezers urenlang opwarmden, in sommige gevallen tot zo’n 50 °C. Getroffen waren onder meer filialen van Intermarché, Netto, Carrefour, Coopérative U, Monoprix en E.Leclerc. Franse media spraken van 250 tot 350 winkels; ketens noemden zelf aantallen als 80 (Carrefour), ongeveer 100 (Coopérative U) en zo’n 30 (Monoprix).
De schade was direct fysiek: grote hoeveelheden levensmiddelen moesten worden vernietigd, en bij enkele winkels raakte apparatuur zo heet dat er onderdelen smolten of brand ontstond. Het Openbaar Ministerie in Parijs is een onderzoek gestart. Er zijn geen gegevens gestolen en er is niets versleuteld: het doel was blijkbaar puur het proces zelf ontregelen.
Om welke apparatuur ging het?
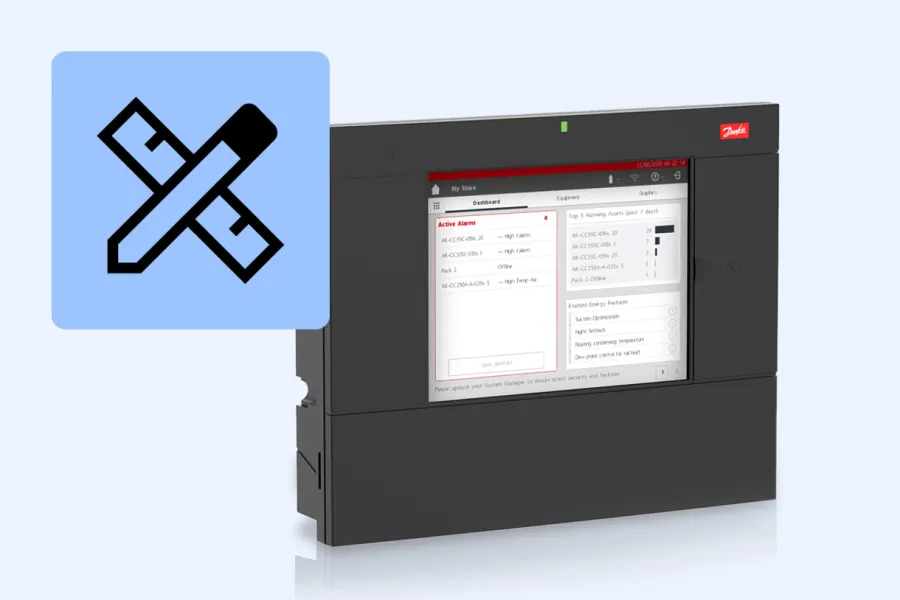
Het gaat om de systeemmanagers waarmee supermarkten hun koel- en vriesinstallaties centraal bewaken en instellen. Die hebben een webinterface, zodat de installateur op afstand kan meekijken en ingrijpen. Volgens Danfoss waren de meeste getroffen apparaten oudere modellen: de AK-SM 800 en de AK-SC 355. Die krijgen al jaren geen software- of beveiligingsupdates meer. Daarnaast werden ook exemplaren van de huidige AK-SM 800A geraakt die niet waren bijgewerkt.
Het Franse CERT-FR (onderdeel van cyberagentschap ANSSI) bracht op 12 oktober een waarschuwing uit voor de Danfoss AK-SM- en AK-SC-series, en breidde die een dag later uit met de xweb-supervisors van Copeland en Dixell. Bij een Leclerc in de Tarn ging in de nacht van 12 op 13 oktober de koeling via een Dixell-systeem mis.
Hoe de aanvallers precies binnenkwamen, is officieel nog niet bevestigd. Wel bekend: onderzoekers van Claroty publiceerden in 2025 kwetsbaarheden in de AK-SM 800A (onder meer CVE-2025-41450 en CVE-2025-41451) waarmee je de inlog kunt omzeilen en code kunt uitvoeren. Danfoss heeft die verholpen in firmware 4.3.1. Claroty liet ook zien dat je zo de koeling kunt uitschakelen terwijl het scherm normale temperaturen blijft tonen. Of deze lekken, zwakke of standaardwachtwoorden of iets anders is gebruikt, moet het onderzoek uitwijzen. De gemene deler is hoe dan ook duidelijk: beheerinterfaces die rechtstreeks via internet bereikbaar waren, vaak met verouderde software.
Hoe groot is het probleem?
Onderzoeksbureau Censys telde op de dag van de aanval wereldwijd 2.991 Danfoss-bedieningspanelen die vanaf internet bereikbaar waren, waarvan 1.825 in Frankrijk. Ook in Nederland stonden er tientallen online met een versie die de bekende lekken nog niet had gedicht. Drie dagen later was het aantal in Frankrijk met 71% gedaald. Opvallend: dat kwam vooral doordat beheerders de apparaten van internet haalden, niet doordat ze ze bijwerkten.
Het CERT-FR waarschuwt dat de aanvalscampagnes waarschijnlijk nog doorlopen, en dat een niet-ondersteund apparaat dat aan internet blijft hangen vrijwel zeker wordt gecompromitteerd. Een fabrieksreset helpt dan maar tijdelijk: de aanvaller is eruit, maar het lek zit er nog.
Waarom dit ook de industrie aangaat
De aanval raakte supermarkten en hun koeltechniek, maar het patroon is in de industrie net zo goed te vinden. Wij komen het in fabrieken regelmatig tegen:
- Webinterfaces en HMI’s op afstand. PLC’s, operatorpanelen, frequentieregelaars en koel-, verwarmings- en luchtbehandelingsregelingen hebben vaak een webserver of remote-functie. Wat voor de leverancier handig is, is voor een aanvaller ook handig.
- Toegang van leveranciers. Een 4G-router in de schakelkast, een extern bereikbare netwerkpoort of een remote-tool die altijd aan staat: vaak niet zichtbaar voor de eigen IT-afdeling en niet opgenomen in een overzicht.
- Apparatuur zonder ondersteuning. Installaties gaan twintig jaar of langer mee, de software van de besturing veel korter. Denk aan de uitfasering van de SIMATIC S7-300: zonder updates blijven bekende lekken voor altijd open.
- Standaardwachtwoorden en gedeelde accounts. Bij oplevering ingesteld en daarna nooit meer aangepast.
- Veiligheid die alleen in software zit. In Frankrijk konden verwarmingselementen voor het ontdooien uren achter elkaar aan blijven, met smeltende onderdelen en brand als gevolg. Als een beveiliging alleen in de regeling zit, schakelt een aanvaller die net zo makkelijk uit als de koeling zelf.
Bij een koelhuis, een proceskoeling in de voedingsmiddelenindustrie, een oven, een doseerinstallatie of een pompgemaal kan hetzelfde gebeuren: geen datalek, maar een proces dat stil komt te liggen of buiten zijn grenzen gaat lopen. Met productverlies, schade aan de installatie of een onveilige situatie als gevolg.
Aandachtspunten voor uw installaties
- Breng in kaart wat er van buitenaf bereikbaar is. Inventariseer alle besturingen, panelen, routers en remote-verbindingen, ook die van leveranciers en installateurs. Laat uw publieke IP-adressen controleren: wat u zelf kunt vinden, vindt een aanvaller ook.
- Geen beheerinterfaces direct op internet. Toegang op afstand alleen via een beveiligde VPN of remote-oplossing, met meerstapsverificatie, per persoon herleidbaar en bij voorkeur alleen aan als het nodig is. Het CERT-FR noemt alleen IP-filtering op de firewall uitdrukkelijk een noodmaatregel, geen oplossing.
- Scheid OT van IT. Deel het procesnetwerk op in zones en laat alleen het verkeer door dat echt nodig is (de aanpak van IEC 62443).
- Wachtwoorden en accounts. Wijzig standaardwachtwoorden, gebruik persoonlijke accounts en zet de strengste beveiligingsinstelling van het apparaat aan als die er is.
- Firmware en levenscyclus. Houd bij welke versie overal draait en plan updates in. Voor apparatuur die geen updates meer krijgt: maak een vervangingsplan, en houd haar tot die tijd strikt afgeschermd. Zie ook ons artikel over PLC-upgrades.
- Leg fysieke veiligheid niet alleen in software. Zorg dat een hardwired beveiliging (zoals een maximaaltemperatuur- of drukbegrenzer) ingrijpt, ongeacht wat de besturing doet. Laat kritieke alarmen bij voorkeur via een onafhankelijke meting lopen, zodat een gemanipuleerde regeling geen normale waarden kan voorspiegelen.
- Wees voorbereid. Bewaar back-ups van programma’s en instellingen, weet hoe de installatie handmatig of in een veilige stand kan draaien, en leg vast wie u belt bij een verdachte situatie.
Wet- en regelgeving
Sinds 15 augustus 2026 geldt in Nederland de Cyberbeveiligingswet, de Nederlandse invulling van de Europese NIS2-richtlijn. Die geldt voor middelgrote en grote organisaties in een reeks sectoren, waaronder de productie, verwerking en distributie van levensmiddelen en een groot deel van de maakindustrie. Bestuurders zijn daarbij zelf verantwoordelijk voor het beheersen van cyberrisico’s, ook die in de procesomgeving.
Daarnaast geldt vanaf 20 januari 2027 de nieuwe Machineverordening (EU) 2023/1230. Die eist onder meer dat machines beschermd zijn tegen corruptie van hard- en software: een verbinding of een ingreep op afstand mag niet tot een gevaarlijke situatie leiden. Cybersecurity wordt daarmee nadrukkelijk onderdeel van machineveiligheid.
Bronnen
- CERT-FR: alerte CERTFR-2026-ALE-012 (Frans, laatst bijgewerkt 16 oktober 2026)
- BleepingComputer: Cyberattack shuts down refrigerators at French supermarkets
- Infosecurity Magazine: Internet-exposed Danfoss controllers drop 71% after cyber-attack (cijfers van Censys)
- Tom’s Guide FR: des appareils Danfoss exposés sont toujours en ligne